資訊安全與個人資料保護為台灣愛普生實現永續經營與建立利害關係人信任的重要基礎。面對日益嚴峻的資安風險與法規要求,我們續強化資訊安全管理機制與個人資料保護措施,有效防範機密資訊外洩、網路攻擊及內部濫用等潛在威脅,確保資訊資產與個人資料的機密性、完整性與可用性,進而維護營運穩定、法規遵循與企業信譽。
重大主題 | 資安管理 |
|---|---|
管理政策 | 於公司內部制定各項管理辦法,包括但不限於:《 資訊安全管理標準 》、《 資訊安全事故管理標準 》、《 網際網路及電子郵件使用管理標準 》、《 資訊設備軟硬體使用管理標準 》、《 伺服器與公用檔案暨機房管理標準 》、《 資訊安全方針 》、《 資訊處理作業標準 》、《 網路使用管理標準 》、《 資訊系統故障管理標準 》、《 資訊系統存取控制標準 》、《 個人資料保護管理標準 》等,以確保資訊安全相關風險得到有效管理外部依循:ISO 27001 國際標準、臺灣個人資料保護與管理制度「 Taiwan Personal Information Protection and Administration System( TPIPAS )」等 |
管理承諾 | 依據《 愛普生集團資訊安全基本方針 》,公司的每位成員都必須體認到資訊安全的重要性,實施有效的資訊安全治理,並將資訊安全融入企業文化,使 Epson 繼續成為利害關係人信任的品牌 |
權責單位 | IT管理部、永續發展委員會-公司治理組 |
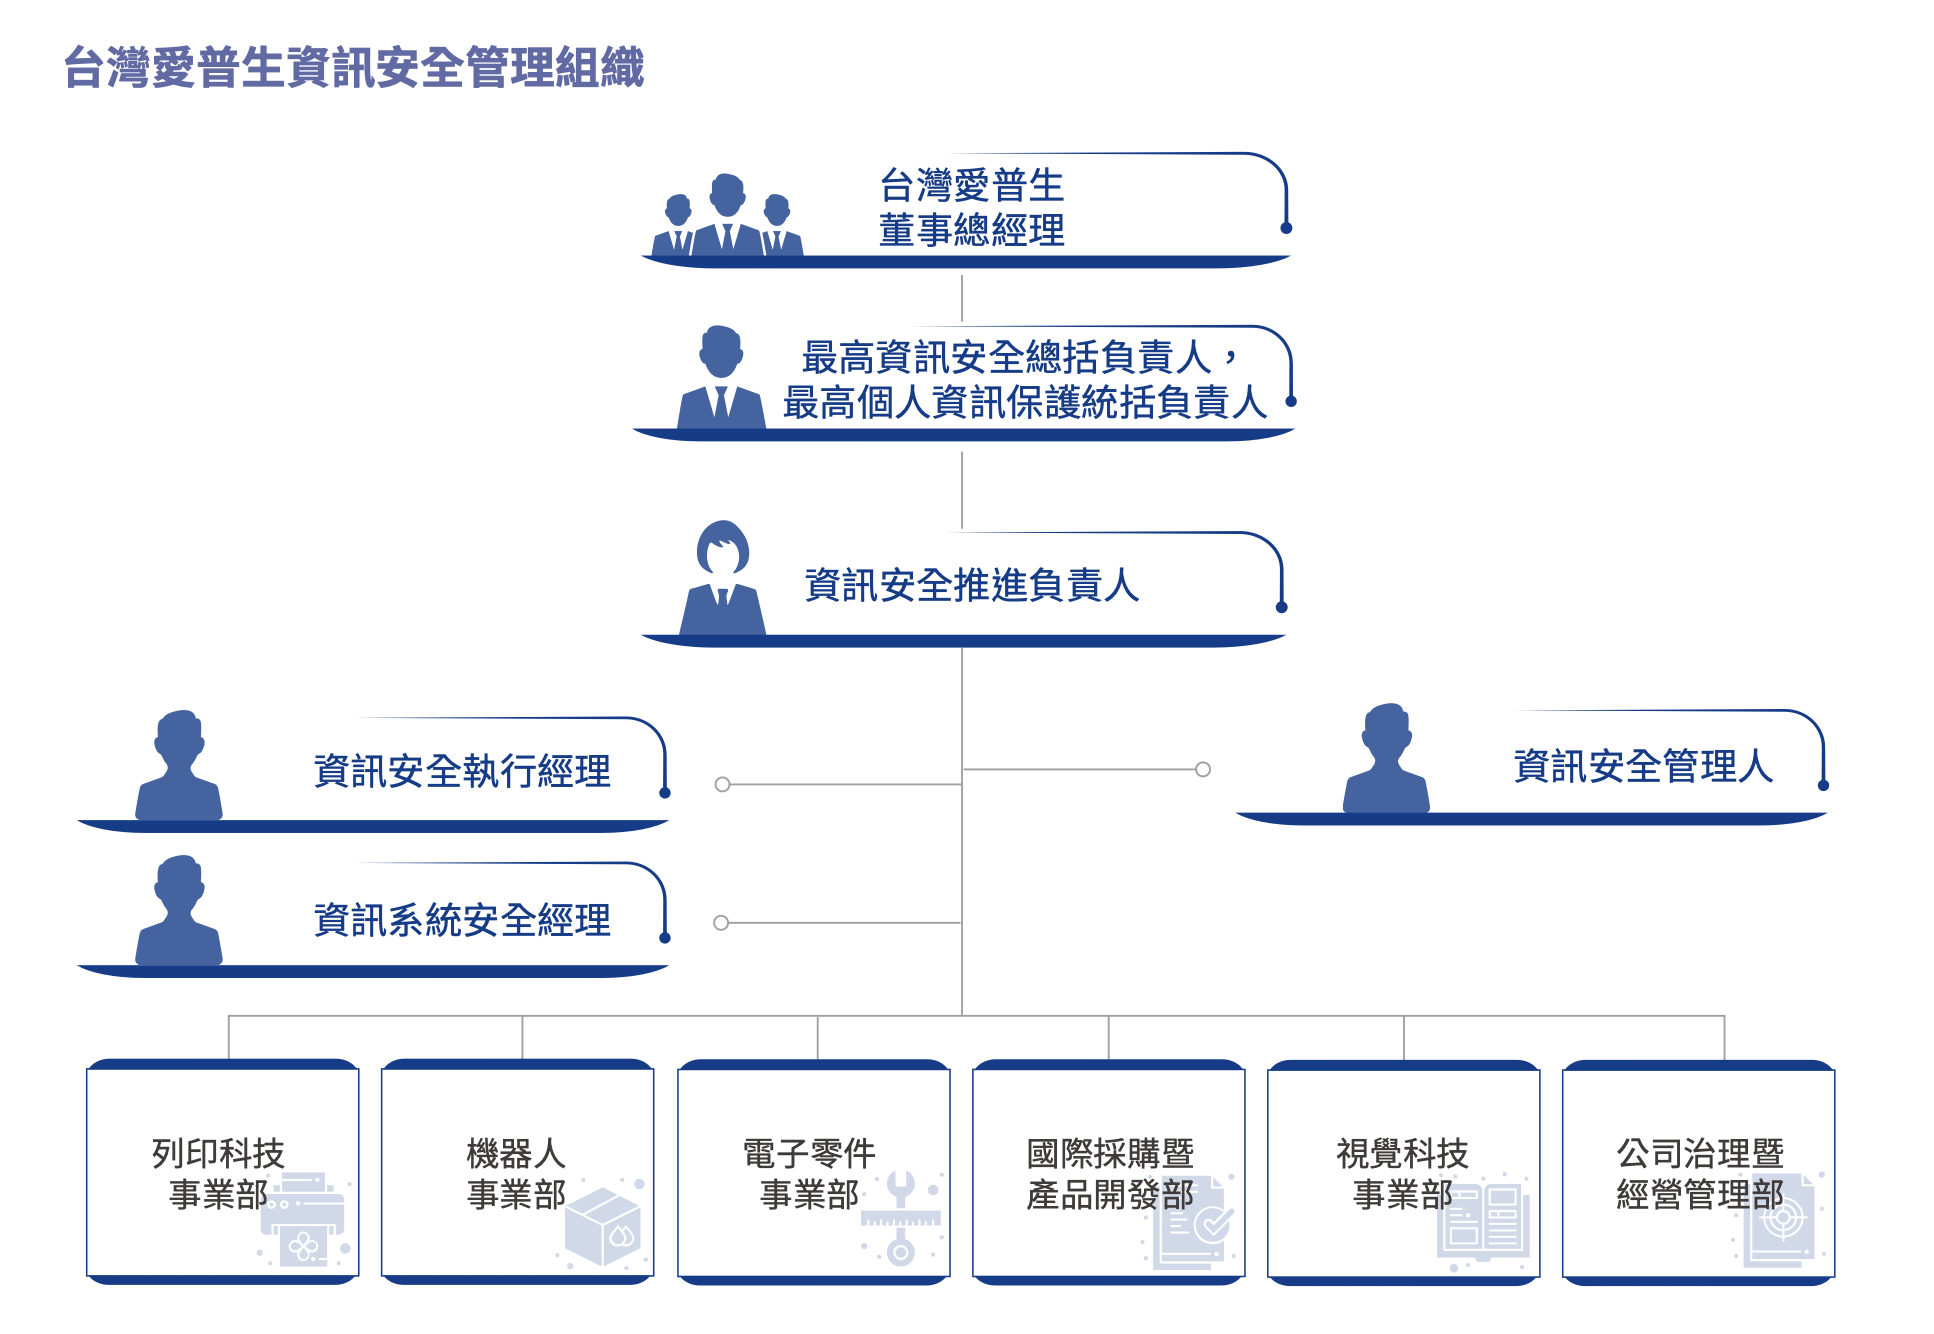
投入資源 | 成立資訊安全組織:根據愛普生集團範圍內的規則,建構和維護自己的資訊安全系統。由公司高階主管擔任最高資訊安全總括負責人( CISO ),負責資訊安全的治理。設置資訊安全推進負責人一名,制定推進計劃與活動實施內容。由各部門主管擔任資訊安全管理人,並指派各部門之資訊安全代表,以落實資訊安全活動的實施 |
管理方針與評量 | 管理及評量面向如下:
|
目標 |
|
2025年度達成情形 |
|
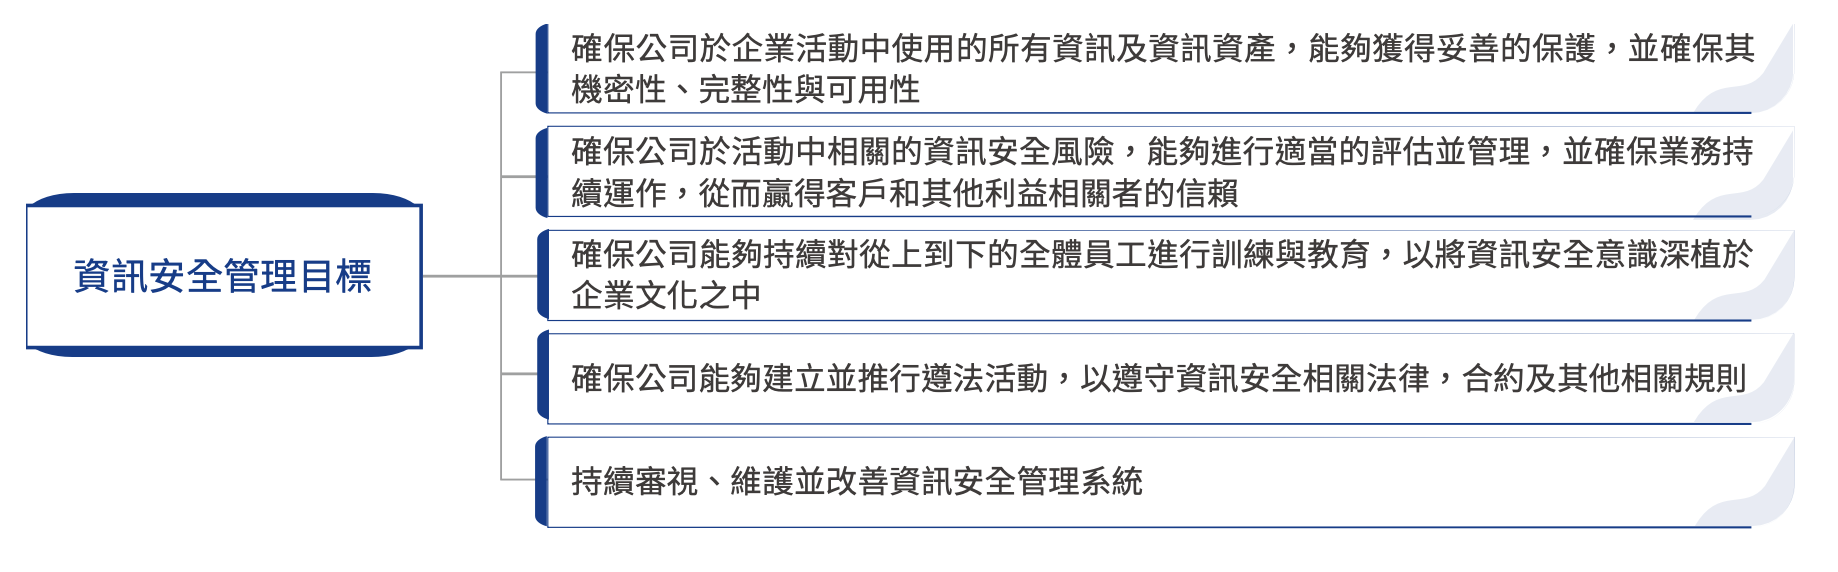
資訊安全管理目標
在數位化與智慧營運日益加速的企業環境中,資訊安全已成為台灣愛普生穩健經營的核心基石。我們致力於保護營運活動中所使用的各類資訊資產,確保其機密性、完整性與可用性,並透過制度化的風險評估、教育訓練與制度推動,強化全員的資安意識與行為,建立值得信賴的企業資訊安全文化,維護客戶與所有利害關係人的信任。
資訊安全暨個人資料保護治理機制
為確保營運安全與保護利害關係人資訊資產,台灣愛普生建立一套完善的資訊安全暨個人資料保護治理架構,涵蓋決策、監督與執行三大層級,並透過定期會議與跨部門協作,推動資訊安全政策的全面落實。每半年召開一次資訊安全會議,由高階管理層審視現行制度運作成效,並依據決議推動各項改善與強化措施。
1策略決策層:制度方向與責任指派
資訊安全治理的最高決策職能由董事總經理、經營管理委員會與最高資訊安全總括負責人共同承擔。最高資訊安全總括負責人由董事總經理親自指派,負責統籌本公司整體資訊安全策略與資源配置。
2管理監督層:制度運作與跨部門協調
在制度監督方面,設有多位關鍵管理職,包括資訊安全推進負責人、資訊安全執行經理、資訊系統安全經理等,依據決策層之方針,負責資訊安全策略的規劃與落實。各部門主管同時擔任該部門的資訊安全管理人,並由其指派具備資深經歷與協調能力的員工擔任資訊安全代表,負責執行單位日常資訊安全工作的具體協調和落實、監督檢查與改善。
3實務執行層:制度落地與全員參與
資訊安全的實務執行涵蓋全體部門與員工。各單位需配合公司制定之資訊安全標準與要求,積極執行資訊保護措施,並配合內部監督與稽核,持續強化資訊風險防護能力。
4個人資料保護治理:制度一致化與職責對應
個人資料保護治理機制沿用資訊安全制度架構,並由最高資訊安全總括負責人兼任最高個人資訊保護統括負責人,資訊安全推進負責人同時擔任個資保護推進負責人。相關制度、職責與權責規範,皆以資訊安全框架為基礎對應調整,確保個人資料管理與企業整體資安策略一致化與系統化。
資訊安全與個資保護管理機制
台灣愛普生依據母公司精工愛普生規章、所在地區法律規範、ISO 27001 國際資安標準及自身營運需要等建立資訊安全管理機制,並持續收集國內外各項資訊安全議題,即時檢視並修訂資安與資訊系統規章,並建立提高意識和教育員工的計劃,進行風險評估,以補足並確保資訊安全規範。面對日益複雜的網路安全威脅和攻擊,精工愛普生制定了中期計劃,明定網路安全措施政策,並加強應對措施。台灣愛普生依據精工愛普生之規劃進行應對措施的強化。其中包括:
- 監控網路攻擊,並迅速回應有關惡意軟體( 包括勒索軟體 )的警報。
- 在個人電腦上安裝新型反惡意軟體,以偵測惡意行為並在個人電腦面臨危險之前阻止所有類型的攻擊,並將繼續改進和加強各部門對不斷變化的威脅的準備。
此外,台灣愛普生深知個人資料保護不僅是符合法規的基本責任,亦是維繫顧客信任、保障企業聲譽、降低營運風險及強化市場競爭力的關鍵環節。公司依據相關法律規定,建立識別並處理個人資料的標準程序,並視需要定期檢視與修訂相關內部規範,確保與最新法規保持一致。為提升全體員工對個資保護的意識與責任,公司已全面導入個人資料保護措施,並由各部門資訊安全代表負責對業務流程中所涉及之個人資料進行識別、分類與管理。此外,公司亦定期執行個資風險診斷與評估,強化資訊安全防護。針對個人資料的蒐集、使用及銷毀,均須經授權與核可,並依程序妥善管理與執行。
針對涉及個人資料蒐集之網站平台,本公司訂有隱私權政策、設有個資保護聲明,並提供聯絡窗口( 如表單或電子郵件 )以利使用者查詢或聯繫。若發生資料外洩、遺失或毀損等資訊安全事件,相關管理人員須依據「 資訊安全事故管理標準 」即時應變,降低損害並依法通報。
| 資訊安全管理方針 | 措施說明 |
|---|---|
| 持續營運管理 |
|
| 內部控管 |
|
| 資訊安全防護與檢測分析 |
|
強化資安及個資保護風險意識
為強化全體同仁的資訊安全意識,本公司於新進同仁報到時,即提供資訊安全相關之新人訓練並提供測驗,測驗須達 100 分( 滿分 )合格,不合格者將於到職後進行補訓,2025 年度已完成 100% 新人資訊安全教育訓練;訓練內容除了資訊安全項目外,亦包含個資識別與分類,進一步提升員工對資訊安全及個人資料保護管理之認知與能力。此外,本公司亦每年針對一般員工舉辦一次全員資訊安全教育訓練,並實施測驗,測驗須達 100 分合格,不合格者將另行補訓,2025 年度全體員工已 100% 完成資訊安全教育訓練,訓練內容亦包含個資保護等相關議題。
此外,為提高同仁對釣魚郵件和其他針對性資安攻擊的識別能力和應對能力,本公司每年度舉辦兩次目標型攻擊郵件演練,著重在平時同仁較常接觸的內部訊息,利用電子郵寄傳送給員工;透過郵件內的釣魚連結,在使用者點擊後,甚至依據網頁引導輸入帳號密碼之後,將會出現目標型攻擊郵件的宣導頁面,藉此強化使用者的資訊安全意識,同時資訊部門亦將依據使用者的回報率、開信率、點擊率、帳號登入率等等進行統計,作為提升全員資訊安全意識的參考依據。2025 年度演練結果,平均不合格率為 12.5%,成功達成年度不合格率低於 15% 的母公司管理目標。
除正式教育訓練外,本公司亦透過多元管道積極落實資訊安全教育宣導,包括不定期透過部門月會加強宣導資安重要議題、不定期發布母公司精工愛普生相關資訊安全訊息;每年對員工實施資訊安全講習等,加強資訊安全教育與宣導。
資訊安全與個人資料保護事件通報機制
台灣愛普生已建立明確的《 資訊安全事故管理標準 》,以系統化應對潛在的資訊安全或個人資料保護事件。該制度涵蓋事件通報流程、事故等級判定標準、責任權限分工、通報路徑及因應措施,確保能即時應對並有效控管風險。
當發生或疑似發生資訊安全事件時,事件發現單位須立即通報資訊安全推進負責人進行初步判定,確認是否構成資安事故。若確屬事故,資訊安全推進負責人將依事件性質逐級通報至最高資訊安全總括負責人及相關管理單位,並啟動應變處理流程,包括事故等級判斷、應通報層級確認、事件回報與原因分析、影響評估及改善建議等。事故資訊將彙整後納入知識庫管理,以強化內部風險控管與教育訓練。
台灣愛普生一向重視資訊安全與個人資料保護,並視其為維繫營運穩定與客戶信賴的重要基礎。2025 年度,本公司持續強化資安治理與風險控管機制,透過制度精進與內部教育訓練,穩健推動資訊安全管理作業。我們將持續秉持審慎負責的態度,加強資安治理,守護利害關係人之權益與信賴,並與愛普生集團協力建構更穩健的資訊安全管理體系。